
Одноразовые пароли и пуш-уведомления
Оптимальное сочетание бескомпромиссной безопасности, универсальности интеграции и удобства для конечных пользователей.
Универсальность и гибкость

Широкий набор сценариев использования и поддерживаемых приложений без изменения исходного кода.
Удобство для пользователей

Разнообразие аппаратных и софтверных аутентификаторов, возможность комфортного входа с любых клиентов.
Простота внедрения и поддержки

Усиленная аутентификация без необходимости развертывания удостоверяющих центров, установки клиентского ПО и аппаратных считывателей.
СЦЕНАРИИ ИСПОЛЬЗОВАНИЯ
Secure Authentication Server предназначен для централизованной защиты доступа к корпоративным ресурсам разных типов. Вместо внедрения отдельных механизмов аутентификации для каждого приложения или устройства организация получает единую платформу, которая обеспечивает применение единых политик безопасности для всей инфраструктуры.
(01)
Подключение к VPN-серверу
Безопасный удаленный доступ сотрудников через криптографические шлюзы.
(02)
Подключение через RDP/VDI
Защита удаленных рабочих столов и инфраструктуры виртуальных ПК.
(03)
Вход в веб-приложения
Многофакторная аутентификация для внутренних корпоративных порталов.
(04)
Вход на рабочие места
Интерактивный и консольный доступ на рабочие станции под управлением ОС Linux.
(05)
Системы PAM
Контроль и двухфакторное подтверждение доступа привилегированных пользователей.
(06)
Администрирование
Строгая проверка подлинности при доступе к сетевому оборудованию и серверам.
ИНТЕГРАЦИЯ
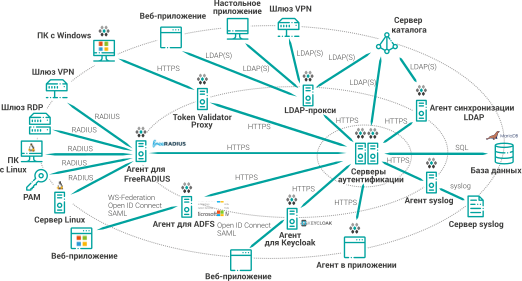
Защищаемые приложения или устройства подключаются к серверу аутентификации через промежуточные узлы – агенты аутентификации, которые поддерживают различные протоколы внешней аутентификации.
Агент для FreeRADIUS
Одно- и двухэтапный («вызов-отклик») режимы с возвратом атрибутов для групп и отдельных пользователей

Агент для ADFS
Интеграция веб-приложений для среды Microsoft с поддержкой единого входа (SSO).

Агент для Keycloak
Интеграция приложений для открытых сред с поддержкой единого входа (SSO).

LDAP-прокси
ОТР и пуш для приложений и устройств, поддерживающих вход только по паролю LDAP.


MFASOFT Logon
Локальный и удаленный (по RDP) интерактивный вход в Windows с двухфакторной проверкой.

Web API MFASOFT
Если приложение не поддерживает ни один из стандартных протоколов интеграции.

PIN+OTP
ПИН-код токена как второй фактор аутентификации
LDAP+OTP
Пароль LDAP вместо ПИН-кода для сквозной интеграции корпоративных учетных записей
Выбор токена
- Цифры для OTP
- t или T для Telegram
- s или S для SMS
- e или E для имейла
- p или P для мобильного пуш
- Пробел для единственного токена
Политики токенов
Тип синхронизации, период смены TOTP, хэш-функция, длина OTP и т.п.
Бесконтактные
Не требуют дополнительного оборудования или ПО на клиенте
Централизованное управление
Управление жизненным циклом токенов: импорт, выдача, активация, отзыв
Токены
токены
Бесконтактные
Не требуют дополнительного оборудования или ПО на клиенте
Политики токенов
Тип синхронизации, период смены TOTP, хэш-функция, длина OTP и т.п.
Централизованное управление
Управление жизненным циклом токенов: импорт, выдача, активация, отзыв
LDAP+OTP
Пароль LDAP вместо ПИН-кода для сквозной интеграции корпоративных учетных записей
PIN+OTP
ПИН-код токена как второй фактор аутентификации
Выбор токена
- Цифры для OTP
- t или T для Telegram
- s или S для SMS
- e или E для имейла
- p или P для мобильного пуш
- Пробел для единственного токена
МОБИЛЬНОЕ ПРИЛОЖЕНИЕ MFASOFT
Позволяет генерировать TOTP/HOTP коды и принимать интерактивные пуш-уведомления даже на заблокированном экране телефона.
Бесконтактное использование
Не требуют установки дополнительного драйверного ПО на клиентских машинах.
Централизованный жизненный цикл
Полный цикл контроля токенов: массовый импорт, оперативная выдача, активация и отзыв администратором.
Политики токенизации
Индивидуальные настройки длины паролей (OTP), хэш-функций и времени жизни TOTP по группам.
Символы-триггеры
Быстрый выбор канала доставки: цифры для OTP, 't' для Telegram, 's' для SMS, 'e' для Email, 'p' для Push.
Символы-триггеры
Быстрый выбор канала доставки: цифры для OTP, 't' для Telegram, 's' для SMS, 'e' для Email, 'p' для Push.
Политики токенизации
Индивидуальные настройки длины паролей (OTP), хэш-функций и времени жизни TOTP по группам.
АРХИТЕКТУРА РЕШЕНИЯ
СПОСОБЫ РАЗМЕЩЕНИЯ
Локальное (On-premise)

Развертывание всех компонентов SAS во внутреннем периметре организации для тотального контроля над конфигурацией и учетными данными.
На хостинге (VDS/VPS)

Размещение вычислительного ядра SAS в доверенном коммерческом ЦОДе. Системные агенты остаются локально в вашей сети.
Публичное облако (SaaS)

Аутентификация как сервис по модели подписки с гарантированным SLA. Не требует локальных серверов баз данных.
МОДУЛЬНАЯ АРХИТЕКТУРА
Независимые модули, которые можно запускать на разных серверах в любом сочетании
Упрощают настройку решения и устранение неисправностей, повышают стабильность работы и безопасность
Любые компоненты решения можно объединять в кластеры (фермы)
Для нужного уровня доступности и масштабируемости
Современный мультиплатформенный открытый стек технологий
Легко встроить как в существующую, так и в новую среду
Дистрибутив в виде готовых образов контейнеров Docker
Обеспечивает простоту и скорость развертывания, а также мультиплатформенность

ОТКАЗОУСТОЙЧИВОСТЬ И БАЛАНСИРОВКА НАГРУЗКИ
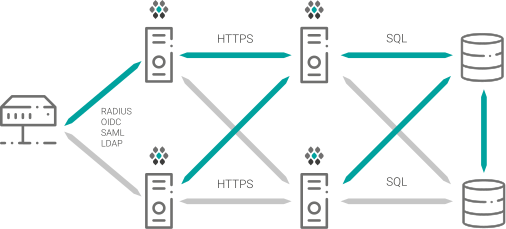
Компоненты SAS масштабируются и кластеризуются на любых серверах через встроенные средства или балансировщики, обеспечивая высокую скорость и надежность системы.
Целевые ресурсы
Могут отправлять запросы к разным агентам
Агенты
При отказе основного сервера SAS переключаются на резервный
Серверы аутентификации
Не хранят состояния сеансов и работают независимо друг от друга
База данных
Работает в режиме «активный-активный»
МНОГОУРОВНЕВАЯ МУЛЬТИАРЕНДНОСТЬ
Автономные аккаунты
На одной инсталляции решения можно создать любое количество автономных аккаунтов (тенантов)
Роли аккаунта
Аккаунт может быть подписчиком или виртуальным сервис-провайдером, в котором можно создавать другие аккаунты, причем уровень вложенности неограничен
Админ-права
Права управления виртуальным сервером есть только у того, кто его создал, и у назначенных операторов
Совпадающие логины
Пользователи могут иметь совпадающие логины, и выбор определяется либо суффиксом (доменом), либо порядком перебора аккаунтов
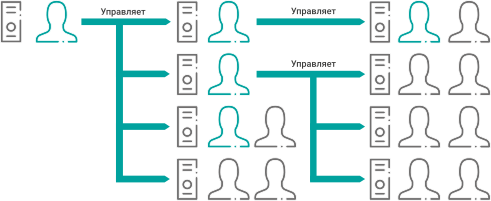
Собственные наборы
Каждый аккаунт обслуживается своим виртуальным сервером аутентификации с собственными наборами:
Агентов
Настроек
Групп
Токенов
Политик
Пользователей
Журналов аудита
Распределение пользователей
Пользователи распределяются между аккаунтами по любому принципу:
Географическому
Функциональному
Организационному
Ролевому
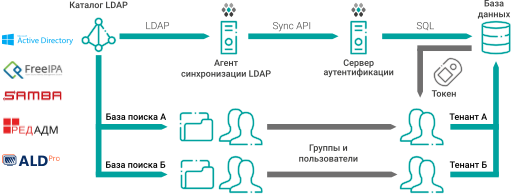
Синхронизация LDAP
Агент LDAP
В продукт включен собственный агент синхронизации LDAP с поддержкой схем Active Directory, SAMBA и FreeIPA
Безопасность
Непрерывная односторонняя синхронизация —
без модификации схемы,
без рисков для безопасности
Автоназначение
Функция автоназначения автоматизирует выдачу и отзыв аутентификаторов,
а также назначение административных ролей пользователям
Масштабируемость
Одновременная работа нескольких агентов
для повышения производительности или частоты синхронизации
LDAP-АУТЕНТИФИКАЦИЯ
Решение на базе SAS поддерживает аутентификацию не только по одноразовым паролям и пуш-уведомлениям, но и по паролям LDAP. В этом случае сервер или агент аутентификации (RADIUS или LDAP-прокси) проверяет введенные пользователем учетные данные на сервере LDAP.
Эту возможность можно использовать в следующих сценариях:
(01)
Временный код доступа
Пароль LDAP
(02)
Двухфакторная аутентификация
Пароль LDAP вместе с одноразовым паролем (вместо ПИН-кода)
(03)
Двухэтапная аутентификация
Проверка пароля LDAP
до или после одноразового пароля
(04)
Адаптивная аутентификация
Цепочка (последовательность шагов) аутентификации будет зависеть от выполнения условий
Тип агента
Дата
Дни недели
IP-адрес
Принадлежность к группе
Тип и наличие токенов
Результат проверки пароля LDAP
Управление
Веб-консоль
Управление аккаунтами и виртуальными серверами выполняется через веб-консоль или API.
Разграничение доступа
Поддерживается детальное (на уровне разделов интерфейса) разграничение доступа на основе ролей.
Делегирование
Можно реализовать централизованное, совместное или полностью делегированное управление виртуальными серверами.
Автоматизация
Можно задать правила для автоматического назначения и отзыва токенов и административных ролей.
ПОРТАЛ САМООБСЛУЖИВАНИЯ
Портал самообслуживания MFA сокращает нагрузку на ИТ и ускоряет решение проблем. Пользователи настраивают всё сами.
Через портал самообслуживания можно:
Просматривать информацию о своих токенах
Получать ссылки для активации выданных токенов
Запрашивать новые токены
Просматривать историю использования токенов
Изменять или сбрасывать доменный пароль
Синхронизировать токены при рассогласовании часов или счетчиков
Сбрасывать ПИН-коды токенов
Изменять параметры своей учетной записи
АУДИТ, ОТЧЕТНОСТЬ, СТАТИСТИКА
Гибкая отчётность

Создавайте разовые и регулярные отчёты по настраиваемым шаблонам.
Наглядная аналитика

Изучайте статистику на дашбордах и сравнивайте данные в разных разрезах.
Аудит и безопасность

Выявляйте неуспешные попытки входа и расследуйте события безопасности.
Полный контроль входов

SAS фиксирует события входа, пользователей, время, IP-адреса и результаты аутентификации.
ИСТОЧНИКИ ЭКОНОМИИ
Единая платформа аутентификации с общими политиками безопасности, единым пулом лицензий и аутентификаторов и многоуровневой мультиарендностью сокращает затраты на инфраструктуру и упрощает сопровождение решения по мере роста организации.
Синхронизация учетных записей и групп из корпоративных каталогов с автоматическим назначением аутентификаторов и административных ролей, а также централизованное применение политик безопасности позволяют существенно сократить количество ручных операций и снизить вероятность ошибок.
Пользователи могут самостоятельно выполнять многие типовые действия: активировать токены, сбрасывать ПИН-коды, изменять пароли и решать другие повседневные задачи без обращения в службу поддержки. Это сокращает нагрузку на ИТ- и ИБ-подразделения, ускоряет восстановление доступа к ресурсам и уменьшает число простоев.
Централизация
Автоматизация
Самообслуживание
ПРОТЕСТИРОВАТЬ ПРОДУКТ
Если хотите протестировать SAS, оставьте нам свои контакты. Мы обязательно свяжемся с вами и обсудим, как это лучше сделать.